클로드 코드나 MCP 서버를 쓰려고 Node.js(노드)를 깔았거나, 파이썬으로 자동화 스크립트를 돌린다면 이번 주 보안 공지를 확인해야 합니다. 웹에서 흔히 쓰는 압축 방식인 브로틀리(Brotli)의 압축 풀기 코드에서, 조작된 데이터 하나로 원격 코드 실행까지 이어질 수 있는 취약점(CVE-2026-111497)이 나왔습니다. 노드 쪽 이름은 Node2Shell(노드투셸), 파이썬·Bun까지 번진 뒤로는 HTTP2Shell(HTTP투셸)이라고도 부릅니다. 공식 공지를 기준으로 무엇을 올려야 하는지 정리하고, 읽기만 하는 점검 스크립트와 클로드 코드로 이 맥을 직접 점검했습니다.
- 무슨 일: 브로틀리 압축을 푸는 코드에 메모리 침범 버그가 있어, 공격자가 보낸 압축 데이터를 풀기만 해도 프로그램이 멈추거나 남의 코드가 실행될 수 있습니다. Node.js가 10월 21일, 파이썬 패키지와 Bun이 22일에 고친 버전을 냈습니다.
- 누구에게: Node.js 22·24·26 줄기 중 22.23.4, 24.22.1, 26.12.1보다 낮은 버전, 파이썬 Brotli 1.2.0 이하, Bun 1.4.4 미만입니다.
- 지금 할 일: 노드만 올리고 끝내지 말고 파이썬 가상환경과 Bun까지 확인합니다. 이 맥에서는 노드 2개, 파이썬 2곳, Bun이 모두 걸렸습니다.
결과부터 보기: 이 맥은 전부 걸렸다
같은 점검을 세 가지로 했습니다. 읽기만 하는 점검 스크립트, 정상 데이터로 압축을 푸는 경로가 실제로 열려 있는지 보는 시험, 그리고 같은 일을 클로드 코드에게 맡긴 결과입니다.
직접 눌러 보기: 브로틀리 취약점 해당 여부 확인기. Node.js, 파이썬 Brotli, brotlicffi, Bun 중 하나를 고르고 버전을 넣으면 수정판인지 가려 주고 할 일을 보여 줍니다. 입력값은 화면 안에서만 계산합니다.
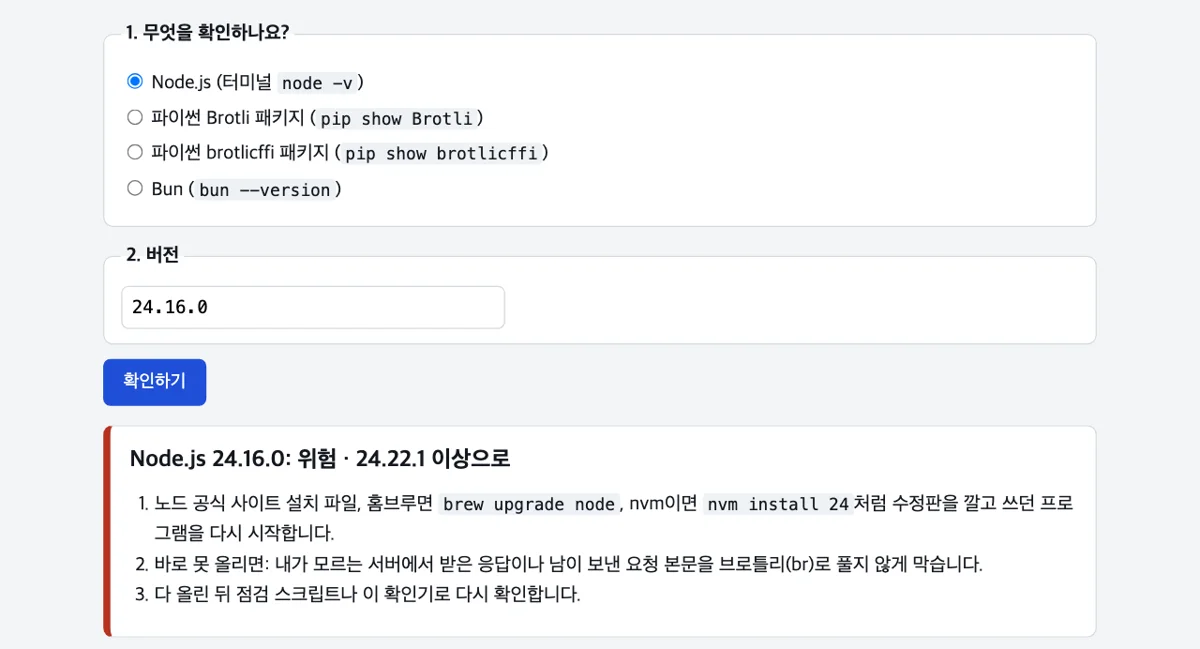
공식 문서 기준 확인한 날짜 2026-10-25
- 근거
- Node.js 보안 릴리스 공지(10월 21일), google/brotli 릴리스, PyPI, Bun 보안 권고(10월 23일)
- 직접 확인
- macOS 26.1 · bash 점검 스크립트(버전 읽기만), 정상 데이터 압축 해제 시험, 클로드 코드 Sonnet 5.5 · 생각 깊이 중간. 공격 데이터는 만들거나 돌리지 않음
- 수정판
- Node.js 22.23.4 · 24.22.1 · 26.12.1 / 파이썬 Brotli 1.2.1 · brotlicffi 1.2.1.0 / Bun 1.4.4
Node2Shell·HTTP2Shell, 무슨 일이 있었나
압축을 풀다가 메모리를 넘어 쓴다
브로틀리는 웹 서버가 페이지를 작게 보내려고 쓰는 압축 방식입니다. 브라우저나 프로그램이 받은 응답 머리글에 Content-Encoding: br이 붙어 있으면 이 방식으로 풀어 읽습니다.
Node.js 공지에 따르면, 압축 데이터 안의 잘못된 구간 전환을 “입력이 더 필요하다”로 잘못 처리했습니다. 그래서 8바이트짜리 내부 공간에 입력을 계속 덧붙여 그 끝을 넘어 썼습니다. 공격자가 보낸 브로틀리 데이터를 프로그램이 풀면 메모리가 망가져 프로그램이 죽거나, 메모리 내용이 새거나, 원격 코드 실행으로 이어질 수 있다고 적었습니다.
노드에서 시작해 파이썬·Bun으로
이 코드는 구글이 관리하는 브로틀리 라이브러리에 있고, 여러 언어가 이 라이브러리를 안에 넣어 씁니다. 그래서 한 번에 여러 곳이 고친 버전을 냈습니다.
| 날짜 (현지 기준) | 일 |
|---|---|
| 10월 21일 | Node.js 보안 릴리스(22.23.4·24.22.1·26.12.1). 구글 브로틀리 1.2.1·1.1.1·1.0.10 공개, 변경 내용은 “범위 밖 쓰기로 원격 코드 실행 가능” 한 줄 |
| 10월 22일 | 파이썬 패키지 Brotli 1.2.1·brotlicffi 1.2.1.0 공개. Bun 1.4.4 공개 |
| 10월 23일 | Bun 보안 권고 게시(1.0.21 이상 1.4.4 미만 영향). 보안 업체 Aikido(아이키도)가 HTTP 쓰는 다른 언어·서비스도 영향받는다고 정리(24일 갱신) |
위험도는 기관마다 다르게 적었습니다. Node.js와 Bun은 “높음”으로 매겼고, Aikido는 10점 만점에 9.2점으로 적었습니다. Aikido에 따르면 이 버그는 오픈AI가 2월에 찾았고 그때 소스 코드에서는 고쳐졌지만, 보안 문제로 다뤄지지 않아 10월 21일 전까지 고친 버전이 나오지 않았습니다. 같은 글은 10월 22일 기준으로 실제 공격은 관측되지 않았다는 보도도 함께 전했습니다.
같은 주에 나온 PHP 긴급 패치에 이어 이번에도 발견자에 오픈AI가 들어 있습니다. 이번 Node.js 보안 릴리스에는 위험도 “높음” 항목이 세 개 더 있습니다. 도메인 이름 확인과 인증서 주소 검사를 우회할 수 있는 문제들이라, 노드를 올릴 이유가 하나 더 있는 셈입니다.
내 컴퓨터도 해당될까
아래 셋 중 하나라도 수정판보다 낮으면 해당합니다. 하나만 올리면 끝나는 문제가 아니라, 브로틀리를 안에 넣은 프로그램마다 따로 올려야 합니다.
| 무엇 | 이 버전 이상이면 수정판 | 참고 |
|---|---|---|
| Node.js 22 줄기 | 22.23.4 | |
| Node.js 24 줄기 | 24.22.1 | |
| Node.js 26 줄기 | 26.12.1 | |
| Node.js 20·23·25 등 | 없음 | 지원이 끝나 수정판이 나오지 않음. 22·24·26으로 옮기기 |
| 파이썬 Brotli | 1.2.1 | requests(urllib3)·httpx·aiohttp가 이 패키지가 깔려 있으면 br 응답을 풂 |
| 파이썬 brotlicffi | 1.2.1.0 | |
| Bun | 1.4.4 | bun build --compile로 만든 실행 파일은 다시 빌드해야 함 |
Aikido는 Envoy(엔보이)·Istio(이스티오) 같은 프록시와 curl도 고친 버전을 안내했습니다. 반대로 아파치의 mod_brotli와 엔진엑스는 기본 설정에서 브로틀리를 풀지 않아 해당하지 않는다고 적었습니다. 리눅스 배포판이나 도커 이미지의 패키지는 숫자를 그대로 두고 수정만 넣는 경우가 있어, 서버라면 배포판 보안 공지가 기준입니다.
버전 확인하고 올리기
1단계. 점검 스크립트로 한 번에 보기 (약 1분)
점검 스크립트(zip)를 받아 압축을 풉니다. 스크립트는 이 컴퓨터에 있는 노드 전부, 파이썬 전부의 브로틀리 패키지, Bun과 클로드 코드의 버전을 읽기만 하고 아무것도 바꾸지 않습니다. 맥이나 리눅스 터미널에서 압축을 푼 폴더로 이동해 실행합니다.
bash check-brotli.sh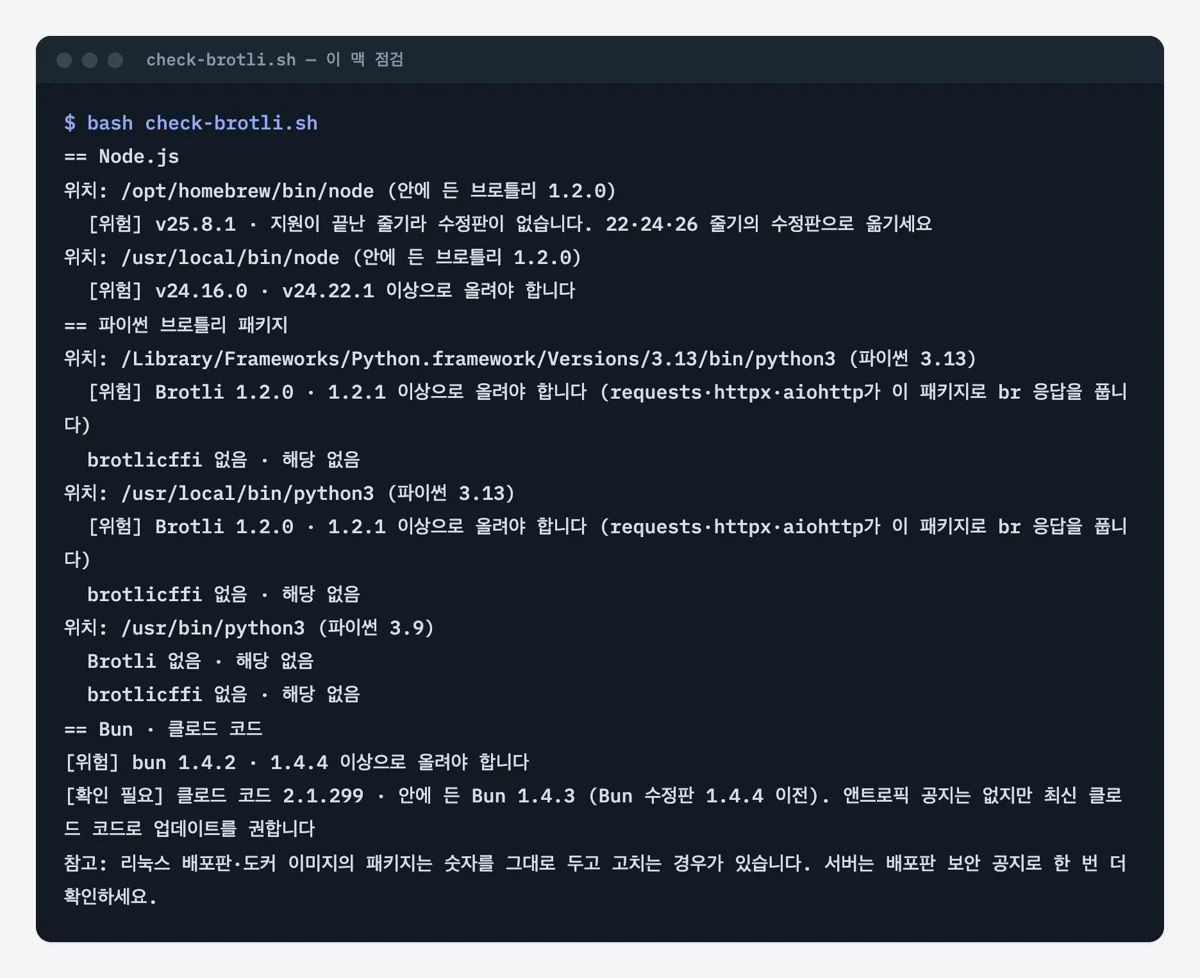
이렇게 나오면 성공 “위치” 줄마다 프로그램이 깔린 곳이 나오고, 그 아래에 [정상]·[위험]·[확인 필요]와 올려야 할 버전이 나옵니다.
이 맥에는 노드가 두 개 있었습니다. 홈브루로 깐 25.8.1과 24.16.0이 둘 다 [위험]으로 나왔습니다. 파이썬 3.13에는 Brotli 1.2.0이, Bun은 1.4.2가 깔려 있었습니다. 클로드 코드 2.1.299는 안에 Bun 1.4.3을 품고 있었는데, 이 부분은 아래에서 따로 설명합니다.
- “없음 · 해당 없음”이 나오면: 그 프로그램이나 패키지가 깔려 있지 않은 것입니다.
- 가상환경(.venv)·nvm·도커 이미지 안의 설치는 이 스크립트가 보지 못합니다. 가상환경은 그 안에서
pip show Brotli로 따로 봅니다. - 윈도우는 이 스크립트가 맞지 않습니다. 명령 프롬프트에서
node -v,pip show Brotli로 버전을 보고 위 표와 비교합니다.
2단계. 압축 푸는 길이 열려 있는지 보기 (선택)
“우리는 브로틀리를 쓴 적이 없는데?” 싶을 수 있습니다. 그래서 내 컴퓨터 안에 작은 서버를 띄우고, 정상 문장을 브로틀리로 압축해 보내 봤습니다. 공격 데이터가 아니라 그냥 압축된 글자입니다.
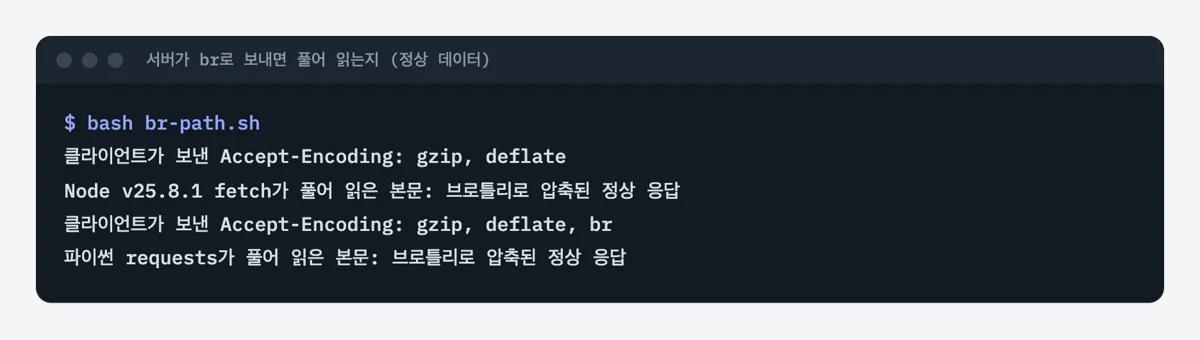
노드 25.8.1의 fetch()는 서버에 브로틀리를 달라고 하지 않았는데도(gzip, deflate만 요청), 서버가 br로 보내자 그대로 풀어 읽었습니다. 파이썬 requests는 Brotli 패키지가 깔려 있으니 처음부터 br을 달라고 요청했습니다. 내가 모르는 사이트에서 무언가를 받아 오는 스크립트라면, 상대 서버가 압축 방식을 정할 수 있다는 뜻입니다. Aikido도 요청 머리글에서 br을 빼는 것만으로는 부족하다고 적었습니다.
3단계. 클로드 코드에게 맡겨 보기 (약 2분)
터미널 명령이 낯설다면 클로드 코드에게 같은 일을 시켜도 됩니다. 아래 요청문은 zip에도 들어 있습니다.
Node.js·파이썬 브로틀리(Brotli) 압축 해제 취약점(HTTP2Shell·Node2Shell, CVE-2026-111497) 때문에 확인하고 싶어.
이 컴퓨터에 있는 1) node 전부의 버전 2) python3 전부에 깔린 Brotli·brotlicffi 패키지 버전 3) bun과 클로드 코드 버전을 읽기만 해서 확인해 줘.
각각 공식 보안 공지(Node.js·google/brotli·PyPI·Bun)의 수정 버전과 비교해서 안전한지, 아니면 몇 버전 이상으로 올려야 하는지 표로 알려 줘.
설치·업데이트·설정 변경은 하지 말고, 모르는 건 모른다고 써 줘.
처음에는 터미널 화면 없이 돌리는 방식(claude -p)으로 그냥 돌렸더니, 버전 확인 명령마다 허락이 필요해 하나도 판정하지 못했습니다. 클로드 코드는 “우회하지 않았다”며 직접 돌릴 명령을 대신 알려 줬습니다. 평소처럼 대화 화면에서 쓰면 명령마다 허락을 누르면 되고, 저는 명령 실행·파일 읽기·웹 조회만 허용해 다시 돌렸습니다. 답의 표를 줄이면 이렇습니다.
| 대상 | 현재 버전 | 클로드 코드 판정 |
|---|---|---|
| /usr/local/bin/node | v24.16.0 | 취약, 24.22.1 이상으로 |
| /opt/homebrew/bin/node | v25.8.1 | 취약 추정(공지에 25 언급 없음), 26.12.1 이상 권장 |
| 파이썬 3.13 · 가상환경 1곳 | Brotli 1.2.0 | 취약, 1.2.1 이상으로 |
| Bun | 1.4.2 | 취약, 1.4.4 이상으로 |
| 클로드 코드 2.1.299 | 안에 든 Bun 1.4.3 | 취약 가능성 높음, 공식 확인 불가 |
좋은 답이라면 버전을 어떤 명령으로 읽었는지, 어느 공지와 비교했는지 밝히고, 확인하지 못한 곳을 따로 적습니다. 이번 답에는 셋 다 있었습니다. 스크립트가 놓친 홈 폴더의 가상환경 한 곳(Brotli 1.2.0)도 클로드 코드가 찾아냈고, 깨져서 열리지 않는 가상환경 하나는 “확인하지 못했다”고 적었습니다.
클로드 코드 Sonnet 5.5 · 생각 깊이 중간으로 돌렸고, 23번 주고받는 데 약 2분, 사용량은 API 요금으로 치면 0.36달러였습니다. 설치나 업데이트는 하지 않았습니다.
4단계. 수정판으로 올리기
이 단계는 1~3단계에서 [위험]이 나왔을 때 합니다. 이 맥에서는 실행하지 않았고, 각 도구의 공식 방법 기준입니다.
- Node.js: 노드 공식 사이트 설치 파일로 24 또는 26 줄기 최신을 깝니다. 홈브루라면
brew install node@24처럼 수정판이 있는 줄기를 깔고(node@25처럼 줄기 번호로 깐 것은brew upgrade node로 바뀌지 않음), nvm이라면nvm install 24처럼 수정판을 깔고, 노드로 돌던 프로그램(MCP 서버, 개발 서버 등)을 모두 다시 시작합니다. 노드가 여러 개면 각각 올리거나 안 쓰는 것을 지웁니다. - 파이썬: 쓰는 파이썬과 가상환경마다
pip install -U Brotli(brotlicffi가 있으면 그것도)를 합니다. 브로틀리가 필요 없다면pip uninstall Brotli로 지워도 requests 등은 gzip으로 받습니다. - Bun:
bun upgrade로 1.4.4 이상으로 올립니다. Bun으로 만든 실행 파일을 배포했다면 새 Bun으로 다시 빌드합니다.
이렇게 나오면 성공 1단계 스크립트를 다시 돌렸을 때 모든 줄이 [정상]이나 “해당 없음”으로 나옵니다.
- 올렸는데도 [위험]이 남으면: 그 줄의 “위치”가 방금 올린 것과 다른 노드나 파이썬인지 봅니다. 예전 설치가 남아 있으면 그것도 올리거나 지웁니다.
바로 올릴 수 없을 때 Aikido는 파이썬에서 Brotli를 지우는 것, 서버라면 Content-Encoding에 br이 붙은 요청을 풀기 전에 거부하는 것을 권했습니다. Bun 권고는 프로세스 전체에 거는 우회책은 없고, fetch 요청마다 decompress: false를 주는 방법만 있다고 적었습니다.
클로드 코드는 괜찮을까
맥용 클로드 코드는 Bun으로 묶은 실행 파일입니다. Bun 권고는 영향받는 버전으로 묶은 실행 파일은 다시 빌드하기 전까지 영향받는다고 적었습니다. 이 맥에 깔린 2.1.299 안에는 Bun 1.4.3이 들어 있었습니다.
npm에 올라온 맥용 클로드 코드 파일을 작업 폴더에 내려받아 안을 읽어 보니(실행하지 않음), 2.1.305·2.1.308·2.1.309·2.1.310에는 모두 “Bun v1.4.4″라고 적혀 있었습니다. 다만 2.1.305는 Bun 1.4.4가 공개되기 이틀 전에 나온 버전이라, 이 표기가 브로틀리 수정을 담았는지는 알 수 없습니다. 10월 25일에 본 앤트로픽 소식 페이지(마지막 글 10월 22일)와 클로드 코드 변경 기록(2.1.309·2.1.310)에는 이 취약점 언급이 없습니다. 클로드 코드가 이 경로로 실제 공격받을 수 있는지도 확인된 바가 없습니다. 그래도 클로드 코드를 최신으로 올려 두는 편이 낫습니다. 자동 업데이트를 꺼 뒀다면 설치 글의 업데이트 방법을 참고합니다.
한계와 주의할 점
- 공격 데이터는 만들거나 돌리지 않았습니다. 취약점 내용은 Node.js 공지, 구글 브로틀리 릴리스, PyPI, Bun 보안 권고, Aikido 분석 기준입니다.
- 점검 스크립트는 버전 숫자만 봅니다. 배포판이 숫자를 그대로 두고 고친 경우는 [위험]으로 잘못 나올 수 있고, 이미 침입당했는지는 알 수 없습니다.
- Aikido는 10월 23일 기준 pip-audit, 디펜더봇(Dependabot), Safety 같은 의존성 검사 도구가 영향받는 파이썬 버전을 아직 잡지 못한다고 적었습니다. 검사 도구가 조용하다고 안전하다는 뜻은 아닙니다.
- curl, 데이터베이스, 압축 프로그램처럼 브로틀리를 안에 넣은 다른 프로그램은 이 스크립트가 보지 않습니다.
대안
터미널이 어렵다면 node -v 한 줄과 확인기만으로 노드는 확인할 수 있습니다. 노드·파이썬·가상환경이 여러 개 섞여 있다면 3단계처럼 클로드 코드에 맡기는 편이 빠르고, 스크립트가 놓친 곳까지 찾아 줍니다.
자주 묻는 질문
웹사이트를 운영하지 않고 노드는 클로드 코드 때문에만 깔았는데도 올려야 하나요?
올리는 것이 좋습니다. 이번 취약점은 서버만이 아니라 남의 서버에서 응답을 받아 오는 쪽도 해당합니다. MCP 서버나 스크립트가 바깥 사이트에 접속해 응답을 받는다면, 그 응답이 브로틀리로 와도 풀어 읽습니다(2단계).
노드 25를 쓰는데 25의 수정판은 언제 나오나요?
나오지 않습니다. 25는 이미 지원이 끝난 줄기라 Node.js 공지의 수정판 목록에 없습니다. 24.22.1 이상(Node.js 공지에서 최신 장기 지원판으로 표시)이나 26.12.1 이상으로 옮겨야 합니다.
며칠 전 PHP 취약점과 같은 건가요?
다른 취약점입니다. PHP2Shell은 PHP 자체의 메모리 문제였고, 이번에는 여러 언어가 함께 쓰는 압축 라이브러리 문제입니다. 이름만 비슷하게 붙었고, 둘 다 발견자에 오픈AI가 들어 있다는 공통점이 있습니다. 최근 AI 도구 공급망 사고는 LiteLLM 글에 정리해 두었습니다.
출처
Node.js 보안 릴리스 공지(10월 21일), 구글 브로틀리 릴리스(10월 21일), PyPI Brotli, PyPI brotlicffi, Bun 보안 권고(10월 23일), Bun 1.4.4 릴리스, Aikido 분석(10월 24일 갱신), 클로드 코드 변경 기록 (모두 2026-10-25 확인)