워드프레스나 그누보드로 블로그·쇼핑몰을 돌린다면, 그 사이트를 서버에서 돌리는 프로그래밍 언어 PHP의 버전부터 확인해야 합니다. 10월 21일 PHP 팀이 로그인 없이 서버를 원격으로 조종할 수 있는 취약점 두 개를 고친 긴급 버전을 냈습니다. 보안 업계에서는 PHP2Shell(PHP투셸)이라고 부르고, 발견자에는 오픈AI 연구자도 들어 있습니다. php.net 공식 공지를 기준으로 누가 해당하는지 정리하고, 읽기만 하는 점검 스크립트와 클로드 코드로 이 맥과 개발용 서버를 직접 점검했습니다.
- 무슨 일: PHP의 두 취약점(CVE-2026-109618·CVE-2026-109619)은 둘 다 위험도 9.2점(10점 만점)입니다. 웹 요청을 처리하는 PHP는 모두 대상이고, 워드프레스 사이트도 들어갑니다.
- 누구에게: PHP가 8.5.12, 8.4.27, 8.3.36, 8.2.35보다 낮으면 해당합니다. 8.1 이하는 공식 수정판이 나오지 않았고 소스 패치만 공개됐습니다.
- 지금 할 일: 워드프레스 관리 화면이나 점검 스크립트로 버전을 확인합니다. 호스팅을 쓰면 호스팅 회사가, 내 서버면 내가 수정판으로 올려야 합니다. 이 맥의 PHP도 8.5.8이라 올려야 하는 버전으로 나왔습니다.
결과부터 보기: 버전 확인 세 가지 방법
같은 점검 스크립트로 세 곳을 확인했습니다. 이 맥에 깔린 PHP, 이 맥에서 띄운 개발용 PHP 서버, 그리고 버전을 밖에 드러내지 않는 공개 사이트입니다. 마지막에는 같은 일을 클로드 코드에게 맡겨 봤습니다.
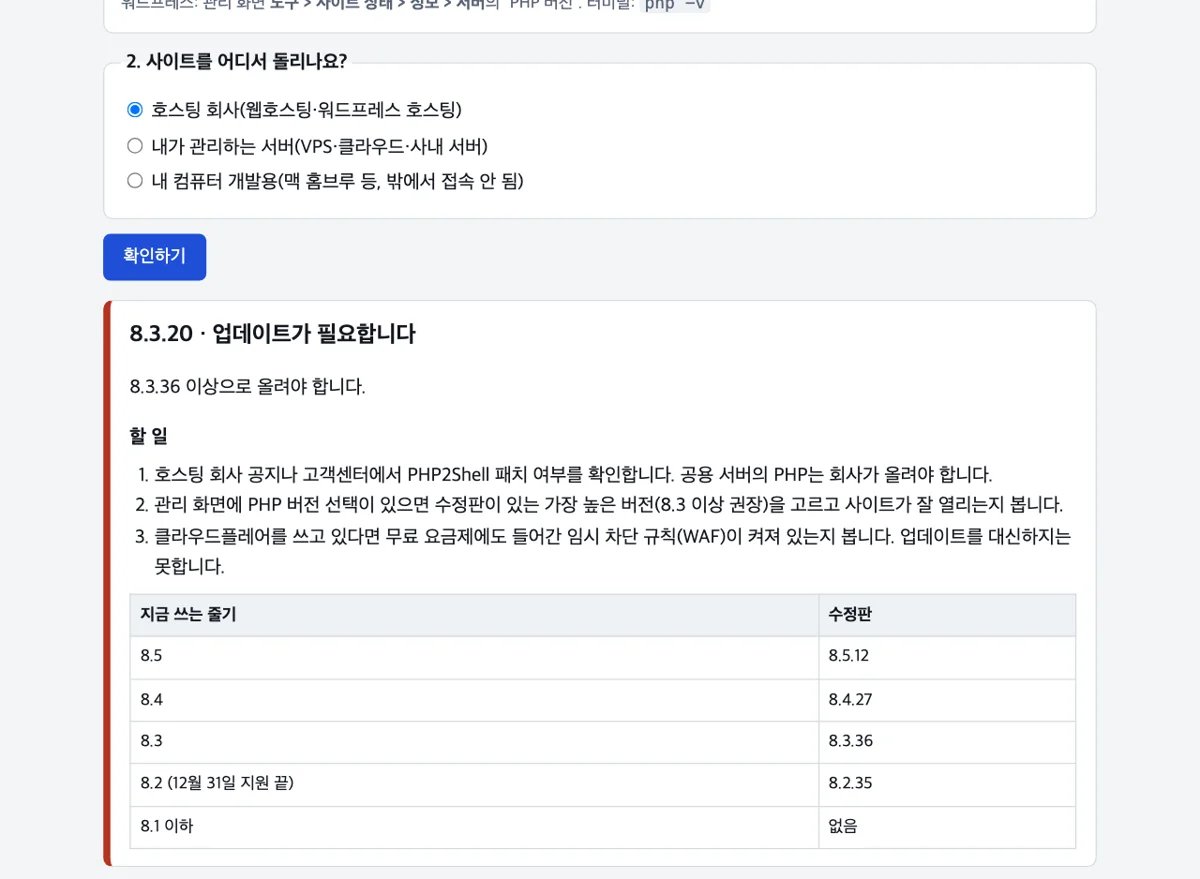
직접 눌러 보기: PHP 긴급 패치 해당 여부 확인기. PHP 버전을 넣고 사이트를 어디서 돌리는지 고르면 수정판인지 가려 주고, 할 일을 순서대로 보여 줍니다. 입력값은 화면 안에서만 계산합니다.
공식 문서 기준 확인한 날짜 2026-10-23
- 근거
- php.net 보안 공지(10월 21일), PHP 깃허브 보안 권고 2건, 미국 CISA 경보
- 직접 확인
- macOS 26.1 · bash 점검 스크립트(버전 읽기만), 클로드 코드 Sonnet 5.5 · 생각 깊이 중간. 공격 코드는 받거나 돌리지 않음
- 수정판
- 8.5.12 · 8.4.27 · 8.3.36 · 8.2.35
PHP2Shell, 무슨 일이 있었나
요청 하나로 서버를 조종할 수 있다
php.net 공지에 따르면 두 취약점은 PHP가 요청을 끝내고 정리하는 과정의 메모리 문제입니다.
- CVE-2026-109618: 메모리가 부족해 처리가 중간에 끊기면, 반쯤만 준비된 요청 데이터를 정리 단계가 정상 데이터로 다룹니다.
- CVE-2026-109619: 이미 지운 메모리를 가리키는 상태가 남아, 같은 작업 프로세스가 받은 다음 요청이 그 상태를 씁니다.
두 취약점 모두 로그인 없이 요청만으로 공격할 수 있는 조건이 있습니다. 실제로 서버에서 명령이 실행되는 것은 아파치 mod_php 방식에서 확인됐다고 PHP 팀이 밝혔습니다. mod_php, php-fpm, 라이트스피드(LSAPI), FrankenPHP(프랑켄PHP)는 서버가 PHP를 돌리는 방식 이름입니다. mod_php를 뺀 나머지는 소스 분석상 조건에 따라 공격될 수 있다고 적었습니다. 웹호스팅도 보통 이 방식 중 하나로 PHP를 돌리니 호스팅 회사에 확인해야 합니다.
AI가 공격 코드 만드는 문턱을 낮췄다
보안 매체 블리핑컴퓨터에 따르면 이 취약점은 Calif, 오픈AI, Wiz(위즈) 연구자들이 찾았습니다. Wiz 연구진은 헬프넷시큐리티에 이 결함이 수십 년 동안 있었지만 공격하려면 아주 복잡한 단계가 필요했다고 설명했습니다. 그리고 프런티어 AI 모델(가장 앞선 최신 모델)이 그 장벽을 크게 낮춰 오래된 결함을 공격 코드로 바꿨다고 말했습니다. 찾는 쪽이 AI를 쓰는 만큼, 공격하는 쪽도 같은 도구로 빠르게 따라올 수 있다는 이야기입니다.
공개 전에 이미 공격 시도가 있었다
| 날짜 (현지 기준) | 일 |
|---|---|
| 10월 17일 | 아마존 위협 정보팀의 미끼 서버(MadPot)에 공격 시도 기록. 공개 4일 전 |
| 10월 20일 | php.net이 21일에 위험도 9.2짜리 취약점 두 개를 다루는 보안 릴리스를 낸다고 미리 공지 |
| 10월 21일 | 수정판 4개 공개. 미국 사이버보안 기관 CISA가 즉시 패치를 권고, 클라우드플레어는 무료 요금제를 포함한 전 고객에게 임시 차단 규칙 적용 |
| 10월 22일 | Abstract Security가 수정판 재현 주장(아래 설명) |
아마존 기록은 헬프넷시큐리티가 전한 내용입니다. CISA는 발표 시점에 악용을 관측하지 못했다고 적어, 실제 공격 규모는 기관마다 말이 다릅니다.
내 사이트도 해당될까
PHP 버전이 아래 수정판보다 낮으면 해당합니다. 워드프레스는 버전과 상관없이, 그 아래에서 도는 PHP가 기준입니다.
| 지금 쓰는 PHP | 이 버전 이상이면 수정판 | 참고 |
|---|---|---|
| 8.5 | 8.5.12 | |
| 8.4 | 8.4.27 | |
| 8.3 | 8.3.36 | |
| 8.2 | 8.2.35 | 12월 31일에 공식 지원 끝 |
| 8.1 이하 | 없음 | php.net 수정판이 나오지 않음. 호스팅·배포판의 별도 패치나 버전 올리기 |
리눅스 배포판(우분투, 레드햇 계열 등) 패키지는 숫자를 그대로 두고 수정만 넣는 경우가 있습니다. 내 서버가 배포판 패키지라면 숫자보다 배포판 보안 공지가 기준입니다.
버전 확인하고 올리기
1단계. 워드프레스 관리 화면에서 보기 (약 1분)
워드프레스 관리 화면의 도구 > 사이트 상태 > 정보로 갑니다. 서버 항목을 펼치면 PHP 버전이 나옵니다. 워드프레스 공식 문서 기준 경로입니다.
이렇게 나오면 성공 “PHP 버전” 줄에 8.3.36처럼 숫자 세 개가 보입니다. 이 숫자를 위 표나 확인기에 넣습니다.
2단계. 점검 스크립트로 보기 (약 2분)
관리 화면이 없거나 여러 곳을 한 번에 보고 싶으면 점검 스크립트를 씁니다. 점검 스크립트(zip)를 받아 압축을 풉니다. 스크립트는 PHP 버전을 읽고, 사이트 주소를 주면 응답 머리글을 한 번 읽을 뿐 아무것도 바꾸지 않습니다.
맥이나 리눅스 터미널에서, 압축을 푼 폴더로 이동해 실행합니다. 주소 없이 실행하면 이 컴퓨터의 PHP를 봅니다.
bash check-php.sh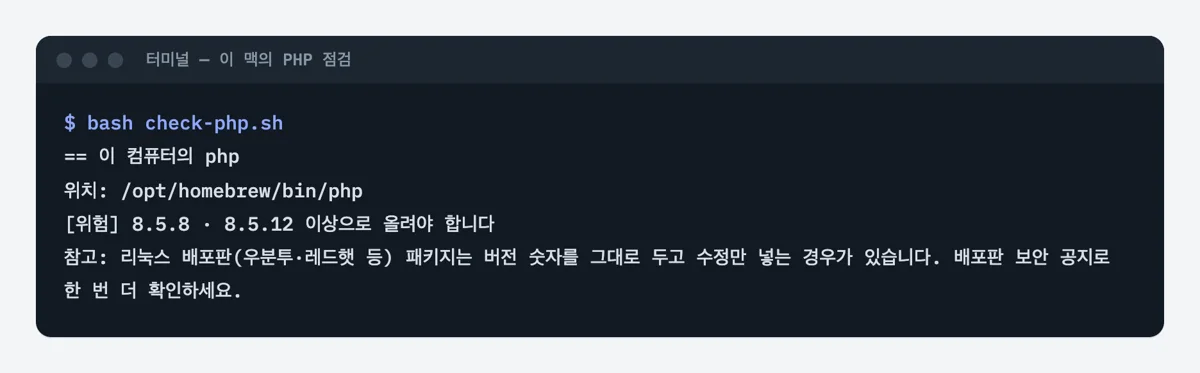
이렇게 나오면 성공 “위치” 줄에 PHP가 깔린 곳, 그 아래에 [정상] 또는 [위험]과 버전이 나옵니다.
이 맥에는 홈브루로 깐 PHP 8.5.8이 있었고, 8.5.12 이상으로 올려야 한다고 나왔습니다. 밖에서 접속하는 서버가 아니라 개발용이라 급하지는 않지만, 홈브루에는 이미 8.5.12가 올라와 있습니다.
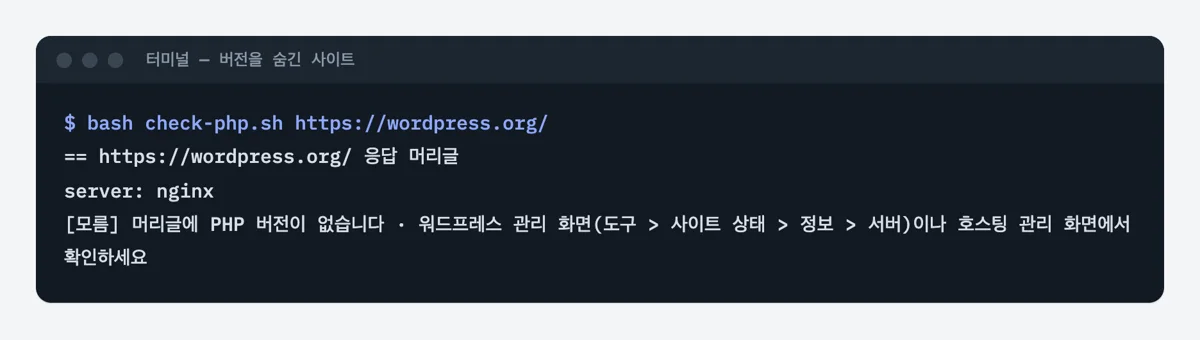
사이트 주소를 붙이면 그 사이트가 응답 머리글(X-Powered-By)에 드러낸 PHP 버전을 읽습니다.
bash check-php.sh https://<내 사이트 주소>/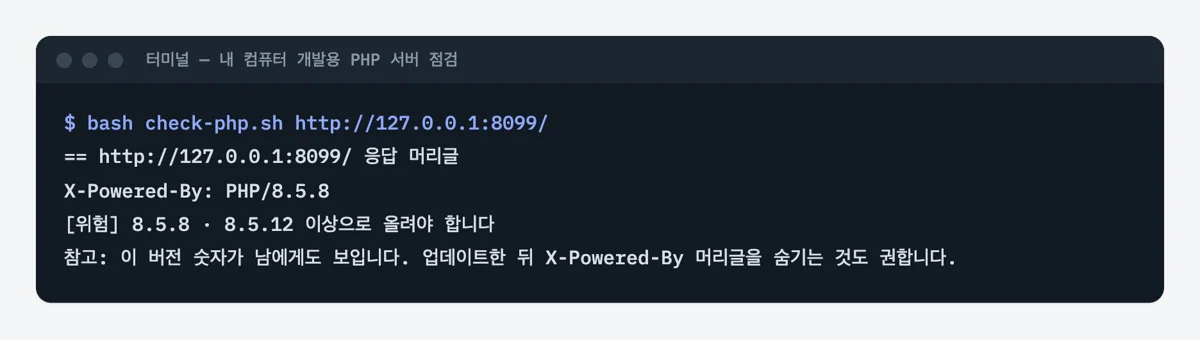
이렇게 나오면 성공 [정상] 또는 [위험] 줄에 버전과 올려야 할 수정판이 나옵니다.
- “[모름] 머리글에 PHP 버전이 없습니다”가 나오면: 그 사이트가 버전을 숨긴 것입니다. 숨겼다고 안전하다는 뜻은 아니니 1단계 관리 화면이나 호스팅 관리 화면에서 확인합니다.
- “php 없음”이 나오면: 그 컴퓨터에는 PHP가 없어 해당하지 않습니다.
- 윈도우는 이 스크립트가 맞지 않습니다. 명령 프롬프트에서
php -v로 버전을 보고 표와 비교합니다.
버전이 머리글에 보이면 남도 똑같이 볼 수 있습니다. 공격자가 취약한 사이트를 고르는 데 쓰일 수 있으니, 업데이트한 뒤에는 이 머리글을 숨기는 것도 좋습니다. PHP 설정 expose_php = Off가 그 역할을 하고, 호스팅이라면 회사에 요청합니다.
3단계. 클로드 코드에게 맡겨 보기 (약 2분)
터미널이 익숙하지 않다면 클로드 코드에게 같은 일을 시켜도 됩니다. 아래 요청문은 zip에도 들어 있습니다. 사이트 주소만 내 것으로 바꿉니다.
PHP 긴급 보안 업데이트(PHP2Shell, CVE-2026-109618·CVE-2026-109619) 때문에 확인하고 싶어.
1) 이 컴퓨터의 php 버전과 2) <내 사이트 주소> 사이트가 쓰는 PHP 버전을 읽기만 해서 확인해 줘.
각각 php.net 공식 보안 공지의 수정 버전과 비교해서 안전한지, 아니면 몇 버전 이상으로 올려야 하는지 표로 알려 줘.
설치·업데이트·설정 변경은 하지 말고, 모르는 건 모른다고 써 줘.
개발용 서버 주소(127.0.0.1:8099)를 넣어 한 번 돌렸습니다. 클로드 코드는 php -v와 머리글을 읽은 뒤 php.net 공지를 직접 찾아 비교했고, 1분이 채 안 걸렸습니다. 설치나 업데이트는 하지 않았습니다. 답의 표는 이렇게 나왔습니다.
| 대상 | 현재 버전 | 판정 |
|---|---|---|
| 이 컴퓨터 (홈브루 php) | 8.5.8 | 취약, 8.5.12 이상으로 |
| 127.0.0.1:8099 | 8.5.8 (X-Powered-By 머리글) | 취약, 8.5.12 이상으로 |
좋은 답이라면 버전을 어디서 읽었는지(명령, 머리글)와 비교한 공지 출처를 밝히고, 머리글은 숨기거나 바꿀 수 있다는 한계를 적습니다. 이번 답에는 셋 다 있었고, 아래 Abstract Security 주장도 “검증하지 못했다”는 단서와 함께 알려 줬습니다.
클로드 코드 Sonnet 5.5 · 생각 깊이 중간으로 돌렸고, 사용량은 API 요금으로 치면 0.26달러였습니다.
4단계. 수정판으로 올리기 (환경마다 다름)
이 단계는 1~3단계에서 [위험]이 나왔을 때 합니다. 어디서 사이트를 돌리느냐에 따라 할 일이 다릅니다.
- 호스팅 회사: 공용 서버의 PHP는 회사가 올려야 합니다. 호스팅 공지나 고객센터에서 PHP2Shell(CVE-2026-109618·109619) 패치 여부를 확인합니다. 관리 화면에서 PHP 버전을 고를 수 있으면 수정판이 있는 8.3 이상(8.2는 12월 31일에 지원이 끝남)을 고르고, 사이트가 잘 열리는지 봅니다.
- 내가 관리하는 서버: 배포판 패키지나 php.net 수정판으로 올리고, php-fpm·아파치·라이트스피드처럼 PHP를 쓰는 서버 프로그램을 모두 다시 시작합니다. 다시 시작하지 않으면 예전 PHP가 계속 돕니다.
- 맥 개발용: 홈브루라면
brew upgrade php로 올립니다. 개발용 서버를 공용 와이파이에서 밖으로 열어 두지 않습니다.
이렇게 나오면 성공 2단계 스크립트를 다시 돌렸을 때 “[정상] 8.x.xx · 수정판 이상입니다”가 나옵니다.
바로 올릴 수 없을 때를 위해 PHP 팀이 임시 설정(메모리 제한 해제, 입력 크기 줄이기 등)을 안내했지만, 그 설정이 노출을 줄일 뿐 안전하게 만들어 주지는 않는다고 적었습니다. CISA는 당장 고칠 수 없으면 그 시스템을 인터넷에서 떼어 두라고 권했습니다. 클라우드플레어를 쓰는 사이트라면 무료 요금제에도 임시 차단 규칙이 들어가 시간을 벌 수 있습니다.
수정판에서도 뚫린다는 주장
10월 22일 보안 업체 Abstract Security는 수정판 8.2.35에서도 로그인 없이 원격 코드 실행을 재현했다고 블로그에 덧붙였습니다. 이번 패치가 CVE 두 개는 막지만, 오래전부터 기본으로 켜진 “세션 업로드 진행률” 기능을 통한 경로는 남는다는 주장입니다. 이 주장은 업체 한 곳의 것이고, 10월 23일 기준 PHP 팀이 따로 확인한 공지는 찾지 못했습니다.
여기부터는 PHP 팀 권고 쪽 이야기입니다. 이 기능은 PHP 팀의 보안 권고에도 나옵니다. 권고는 session.upload_progress.enabled=0으로 끄고 작업 프로세스를 모두 다시 시작하라고 안내합니다. 이 기능이 필요 없다면 패치한 뒤에도 꺼 두라고 적었습니다. 파일 올릴 때 진행 막대를 직접 만들어 쓰지 않는다면 끌 수 있습니다. 호스팅이라면 이 설정도 함께 문의합니다.
한계와 주의할 점
- 공격 코드는 받거나 돌리지 않았습니다. 취약점 내용은 php.net 공지, PHP 깃허브 보안 권고, CISA 경보, 보안 매체 보도 기준입니다.
- 점검 스크립트는 버전 숫자만 봅니다. 배포판이 숫자를 그대로 두고 고친 경우는 [위험]으로 잘못 나올 수 있고, 이미 침입당했는지는 알 수 없습니다.
- 이미 공격 시도가 보고됐으니, 수정판으로 올리기 전 기간에 서버에서 이상한 프로그램이 돌거나 파일이 생기지 않았는지도 살펴봅니다. CISA는 PHP 작업 프로세스가 셸을 띄우거나 도구를 내려받는 움직임을 지켜보라고 했습니다.
대안
터미널이 어렵다면 1단계 관리 화면과 확인기만으로 충분합니다. 여러 사이트를 관리한다면 3단계처럼 클로드 코드에 주소 목록을 주고 한 번에 표로 받는 편이 빠릅니다.
자주 묻는 질문
워드프레스를 최신으로 업데이트했는데도 해당되나요?
해당될 수 있습니다. 이번 문제는 워드프레스가 아니라 그 아래에서 도는 PHP에 있습니다. 워드프레스 업데이트와 별개로 PHP 버전을 확인해야 합니다.
카페24 같은 웹호스팅을 쓰는데 제가 할 일이 있나요?
PHP 업데이트는 호스팅 회사가 합니다. 회사 공지에서 패치 여부를 확인하고, 관리 화면에서 PHP 버전을 고를 수 있다면 수정판이 있는 줄기로 바꿉니다. 8.2는 12월 31일에 지원이 끝나니 가능하면 8.3 이상이 낫습니다. 오래된 PHP 7을 쓰던 사이트라면 이번에 함께 올리는 편이 좋습니다.
클로드 코드나 바이브 코딩으로 만든 사이트도 해당되나요?
PHP로 만든 사이트라면 해당됩니다. 넥스트JS(Next.js)나 파이썬처럼 PHP를 쓰지 않는 사이트는 이번 취약점과 상관없습니다. 바이브 코딩으로 만든 앱의 다른 보안 점검은 해킹 점검 글에, 최근 AI 도구 공급망 사고는 LiteLLM 글에 정리해 두었습니다.
출처
php.net 보안 공지(10월 20·21일), PHP 보안 권고 CVE-2026-109618, PHP 보안 권고 CVE-2026-109619, 미국 CISA 경보(10월 21일), 블리핑컴퓨터 보도, 헬프넷시큐리티 보도, Abstract Security 분석(10월 22일 갱신), 워드프레스 사이트 상태 문서 (모두 2026-10-23 확인)