커서(Cursor)에서 클로드 코드 확장을 쓴다면 지금 버전부터 확인해야 합니다. 10월 29일 커서의 확장 마켓플레이스에 변조된 클로드 코드 확장 2.1.312와 2.1.313이 올라와 반나절 동안 배포됐습니다. 이 확장은 설치되거나 자동 업데이트되면 공격자의 SSH 키를 심고 컴퓨터 정보를 밖으로 보내려 했습니다. 커서 보안 공지와 마이크로소프트 분석을 기준으로 누가 해당하는지 정리하고, 읽기만 하는 점검 스크립트로 이 맥을 직접 점검했습니다.
- 무슨 일: 한국 시간 10월 29일 오후 6시 27분부터 30일 새벽 5시 35분까지 커서 마켓플레이스의 클로드 코드 확장 2.1.312·2.1.313(맥·윈도우)이 변조본이었습니다. 앤트로픽이 만든 것이 아닙니다.
- 누구에게: 그 사이 커서에서 이 확장을 설치했거나 자동 업데이트된 사람입니다. 터미널용 클로드 코드(npm)와 VS Code 공식 마켓플레이스 확장은 해당하지 않습니다.
- 지금 할 일: 점검 명령으로 흔적을 찾습니다. 이 맥은 점검이 바로 끝나 “위험 흔적 없음”이 나왔습니다. 흔적이 나오면 확장만 지우지 말고 키·자동 실행 파일을 지운 뒤 그 컴퓨터의 비밀번호와 토큰을 바꿉니다.
결과부터 보기: 흔적이 있을 때와 없을 때
같은 점검 스크립트로 세 곳을 확인했습니다. 2.1.313 흔적을 넣은 예시 폴더, 2.1.314만 있는 예시 폴더, 그리고 이 맥의 홈 폴더입니다. 예시 폴더의 파일은 주석 한 줄과 가짜 키 문자열만 든 예시이며 실제 악성 코드는 아닙니다.
공식 문서 기준 확인한 날짜 2026-10-31
- 근거
- 커서 보안 공지(10월 29일, 30일 고침), 마이크로소프트 보안 블로그(10월 30일), 보안 업체 페이리온(Phorion) 분석
- 직접 확인
- macOS 26.1 · bash 점검 스크립트(파일·프로세스 찾기만), 윈도우는 돌려 보지 않음. 변조 확장과 커서 정리 스크립트는 받거나 실행하지 않음
- 해당 버전
- 커서 마켓플레이스의 anthropic.claude-code 2.1.312, 2.1.313 (맥·윈도우)
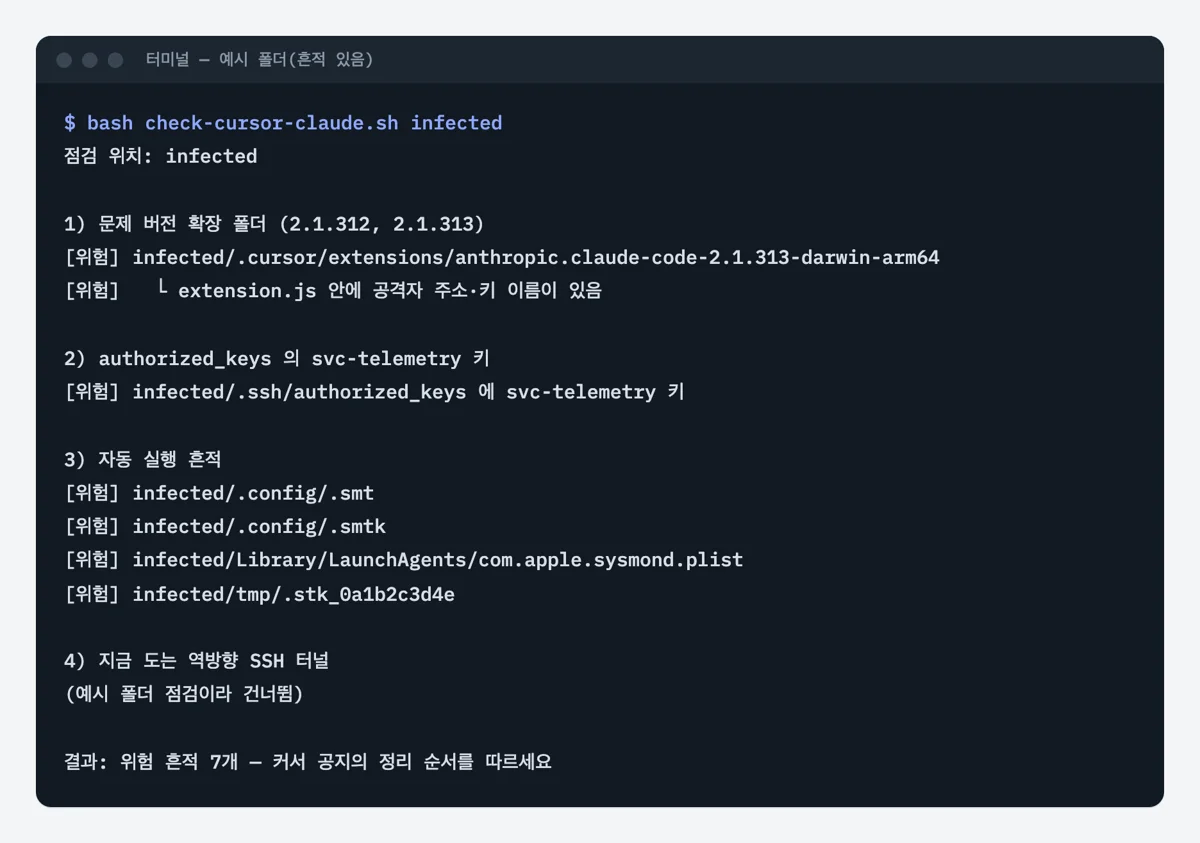
흔적이 있으면 확장 폴더, SSH 키, 자동 실행 파일이 모두 [위험]으로 나옵니다. 2.1.314만 있는 예시 폴더에서는 “[정상]”과 “위험 흔적 없음”만 나왔습니다.
커서 클로드 코드 확장, 무슨 일이 있었나
커서 마켓플레이스에만 변조본이 올라왔다
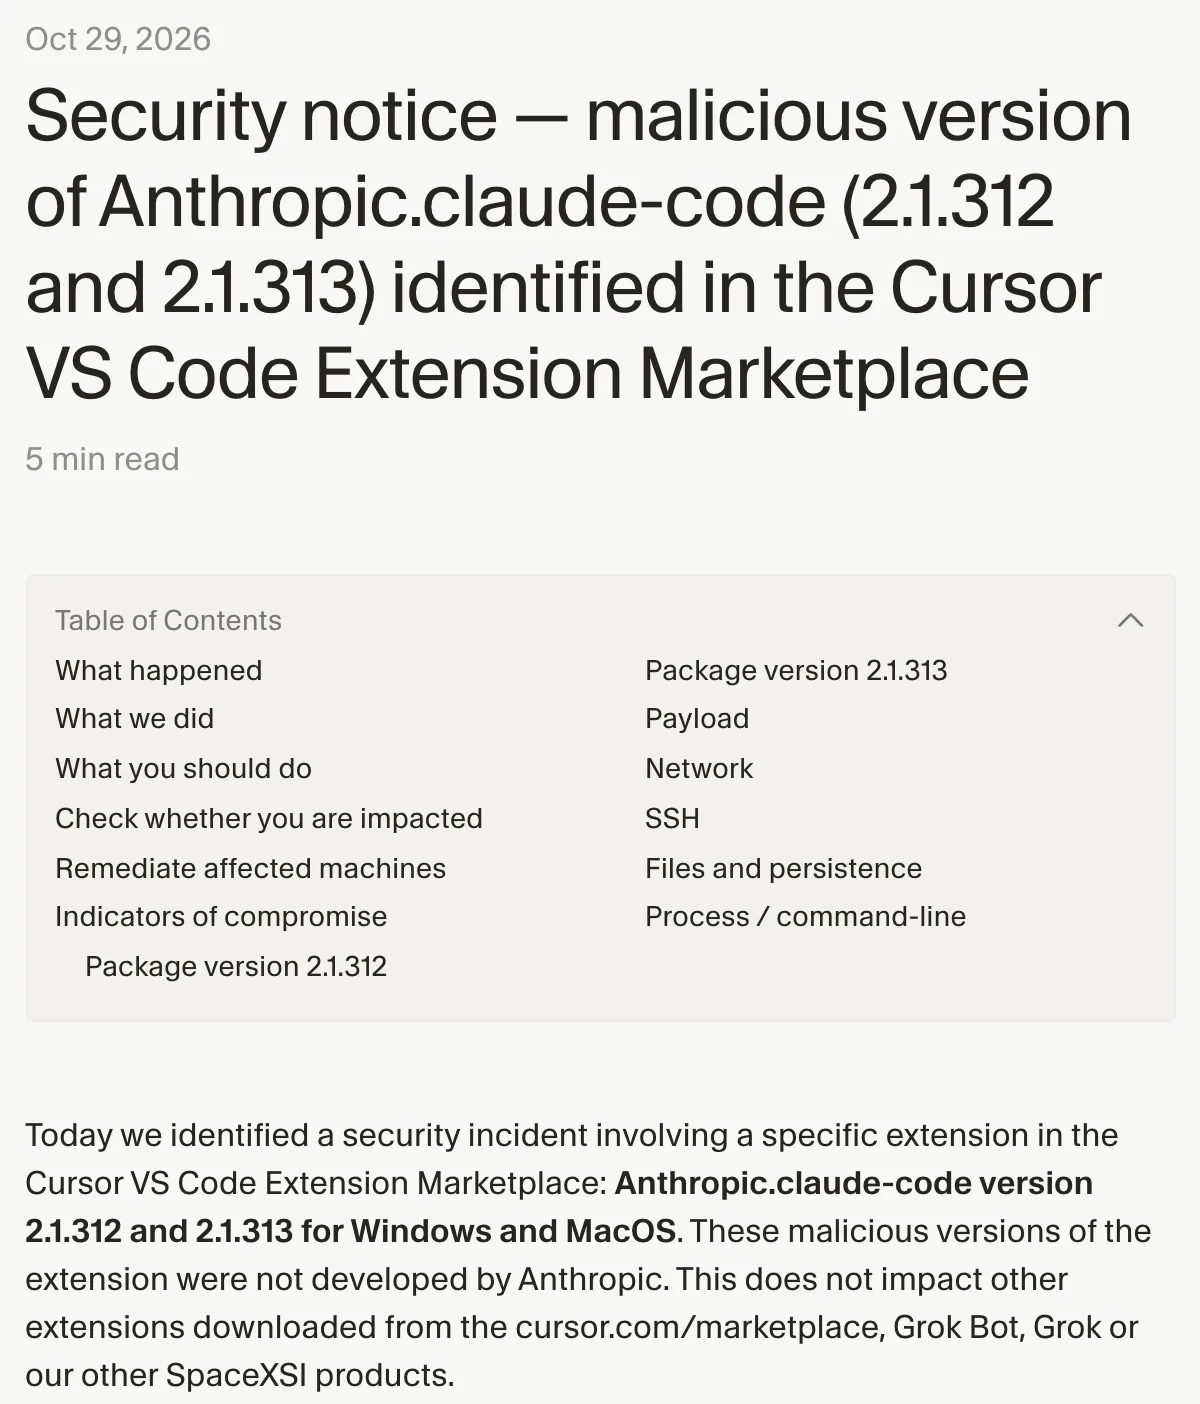
커서는 VS Code를 바탕으로 만든 AI 코드 편집기라서 확장을 자기 마켓플레이스에서 따로 받습니다. 커서 공지에 따르면 이 마켓플레이스의 클로드 코드 확장 2.1.312와 2.1.313이 변조본이었고, “앤트로픽이 만든 것이 아니다”라고 적었습니다.
| 구분 | 내용 |
|---|---|
| 걸려 있던 시각 | 한국 시간 10월 29일 오후 6:27 ~ 10월 30일 오전 5:35 (미국 서부 29일 오전 2:27 ~ 오후 1:35) |
| 해당 버전·환경 | 커서 마켓플레이스의 2.1.312, 2.1.313 · 맥, 윈도우 |
| 영향 규모 | 커서가 소셜 게시물에서 “많아야 5,000명”이라고 밝힘 (보도 기준) |
| 해당 안 됨 | VS Code 공식 마켓플레이스 확장, npm의 터미널용 클로드 코드 (마이크로소프트 분석) |
앤트로픽은 보도된 성명에서 공격자가 커서 마켓플레이스 접근 권한으로 변조 확장을 올렸고, 자기들은 만들거나 올리는 데 관여하지 않았다고 밝혔습니다. 깨끗한 2.1.314도 내놓았습니다. 공격자가 어떻게 마켓플레이스 권한을 얻었는지는 10월 31일 기준 공개되지 않았습니다.
설치만 해도 SSH 키를 심으려 했다
커서 공지와 마이크로소프트 분석에 따르면 변조 코드는 확장이 불러와지는 순간 바로 돕니다. 사용자가 확장을 눌러 쓰지 않아도 됩니다. 하는 일은 다섯 가지입니다.
- 컴퓨터 이름, 사용자 이름, 운영체제, 홈·작업 폴더, 깃 이메일, 공인 IP, 이름에 KEY·TOKEN·SECRET이 들어간 환경 변수의 이름을 공격자 서버로 보냅니다. 환경 변수 값은 보내지 않습니다.
~/.ssh/authorized_keys에 이름표가svc-telemetry인 공격자 키를 넣습니다. 이 파일에 든 키를 가진 사람은 비밀번호 없이 SSH로 접속할 수 있습니다.- 맥의 원격 로그인 같은 SSH 서비스를 켜려고 합니다.
- 공격자 서버로 역방향 SSH 터널을 열어, 공격자가 그 길로 내 컴퓨터에 들어올 수 있게 합니다. 끊기면 1분마다 다시 엽니다.
- 재부팅해도 다시 돌도록 맥은
com.apple.sysmond라는 애플 프로그램처럼 보이는 자동 실행 항목을, 윈도우는SysMon예약 작업을 만듭니다.
커서는 관리자 권한 없이 커서를 켰다면 SSH 서비스 켜기와 터널 단계는 대개 실패했다고 봅니다. 공격자 서버도 지금은 내려갔습니다. 다만 키 추가와 자동 실행 항목 만들기는 성공했을 수 있다고 적었습니다. 그래서 흔적 확인이 필요합니다.
내 컴퓨터도 해당될까
아래 셋에 모두 해당하면 점검해야 합니다.
- 커서를 쓴다 (VS Code, 터미널만 쓰면 해당 없음)
- 커서에 클로드 코드 확장을 설치해 두었다
- 10월 29일 저녁부터 30일 새벽 사이에 커서를 켜 두었거나 그때 확장을 새로 깔았다 (자동 업데이트 포함)
아래 점검 스크립트는 커서 말고도 VS Code, 윈드서프 같은 VS Code 계열 편집기의 확장 폴더를 함께 봅니다.
점검하고 정리하기
1단계. 커서 공지의 확인 명령 한 줄 (맥, 약 1분)
커서가 공지에 올린 맥 확인 명령입니다. 터미널에 그대로 붙여 넣습니다. 출력은 영어로 나오며, “키 없음, 이 컴퓨터는 해당 안 됨”이라는 뜻의 문장이 나오면 정상입니다.
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"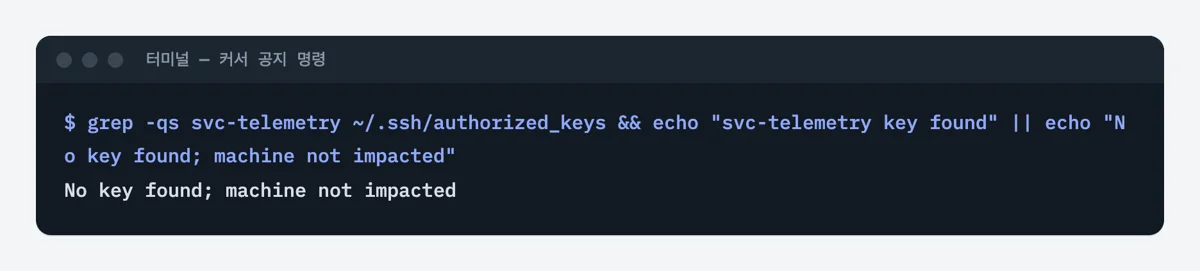
이렇게 나오면 성공 No key found; machine not impacted가 나옵니다. svc-telemetry key found(키 찾음)가 나오면 3단계로 갑니다.
윈도우는 PowerShell에서 $HOME\.ssh\authorized_keys와 C:\ProgramData\ssh\administrators_authorized_keys 두 파일에 svc-telemetry가 있는지 봅니다. 커서 공지에 Select-String 명령이 그대로 있습니다.
2단계. 점검 스크립트로 나머지 흔적까지 (맥·리눅스, 약 2분)
공지의 명령은 키 하나만 봅니다. 자동 실행 파일과 도는 터널까지 보려고, 공지와 마이크로소프트 분석의 흔적 목록으로 읽기만 하는 스크립트를 만들었습니다. 점검 스크립트(zip)를 받아 압축을 풀고, 그 폴더에서 실행합니다.
bash check-cursor-claude.sh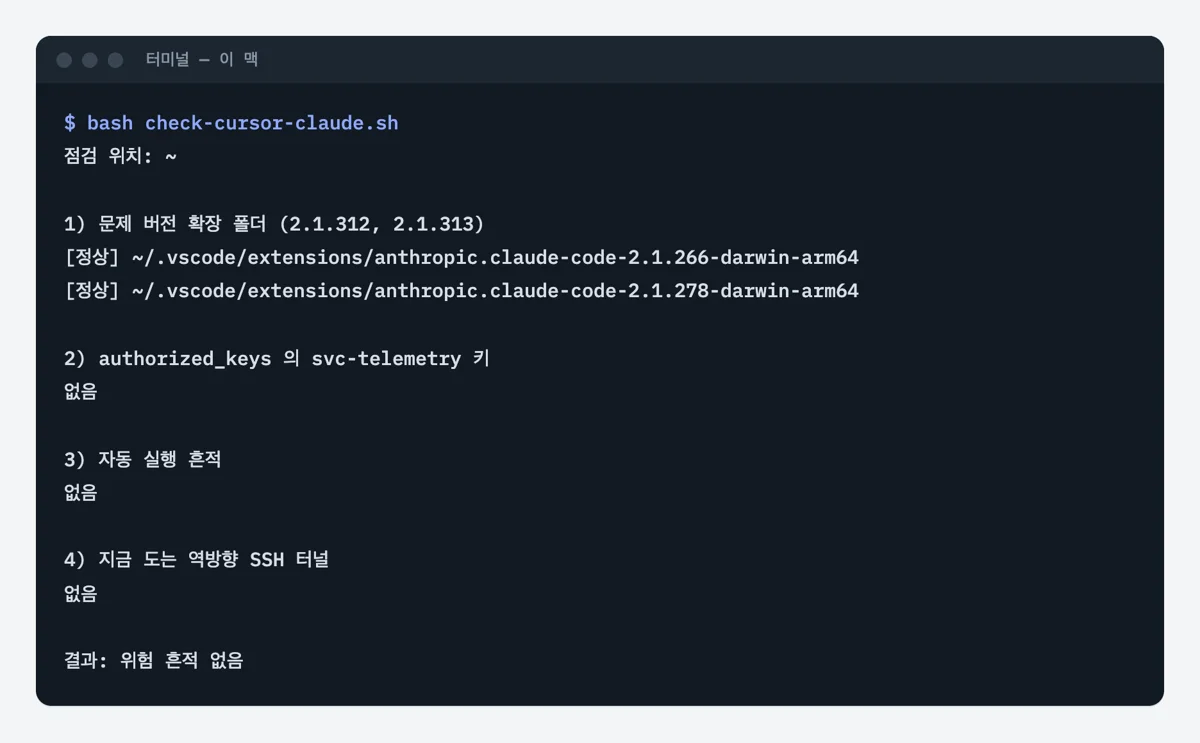
이렇게 나오면 성공 깔려 있는 클로드 코드 확장이 2.1.312·2.1.313이 아니면 “[정상]”, 나머지 세 항목이 “없음”, 마지막 줄이 “위험 흔적 없음”입니다. 이 맥은 커서가 없고 VS Code 공식 확장 2.1.266·2.1.278만 있어 모두 정상이었습니다.
- 스크립트가 보는 것: 편집기별 확장 폴더(
~/.cursor,~/.vscode,~/.windsurf등)의 문제 버전,authorized_keys의svc-telemetry,~/.config/.smt·.smtk,~/Library/LaunchAgents/com.apple.sysmond.plist, 임시 폴더의.stk_파일, crontab의.smt줄, 공격자 서버로 가는 ssh·autossh 프로세스. - 흔적이 있을 때 모습을 미리 보려면
bash check-cursor-claude.sh infected를 실행합니다. zip에 든 예시 폴더를 점검합니다. - “도는 터널” 항목은 ssh·autossh 프로그램이면서 역방향 옵션(
-R)이 있고, 인자에 공격자 주소나.smtk·.stk_가 든 것만 봅니다. - [위험]이 하나라도 나오면 3단계로 갑니다.
Permission denied가 나오면 명령 앞에bash를 붙였는지 확인합니다.
3단계. 흔적이 나오면 할 일 (약 30분)
이 단계는 1·2단계에서 흔적이 나왔을 때만 합니다. 순서는 커서 공지와 마이크로소프트 권고를 따랐습니다.
- 확장 폴더, 키 파일, 자동 실행 파일을 지우기 전에 복사해 둡니다. 회사 컴퓨터라면 보안 담당자에게 먼저 알립니다.
- 커서에서 확장을 2.1.314 이상으로 바꿉니다. 커서는 확장을 지우는 것만으로는 부족할 수 있다고 적었습니다. 자동 실행 항목은 그대로 남기 때문입니다.
authorized_keys에서svc-telemetry줄만 지우고, 자동 실행 항목(com.apple.sysmond.plist,~/.config/.smt·.smtk, 윈도우SysMon작업·시작 프로그램의sysmon.cmd)과.stk_임시 파일을 지웁니다. 공격자 주소(134.209.82.225)로 가는 ssh·autossh 프로세스만 끕니다.- 커서는 맥용
remediate-macos.sh, 윈도우용remediate-windows.ps1정리 스크립트를 공지에 올렸습니다. 마이크로소프트는 내용을 읽어 본 뒤 쓰라고 권했습니다. 맥 스크립트는 관리자(root)가 아닌 내 계정으로 돌리고, 남은 것이 있으면 실패로 끝납니다. - 다른 깨끗한 컴퓨터에서 그 컴퓨터로 접근할 수 있던 비밀번호, 깃허브 토큰, API 키, 클라우드 키를 바꾸고 로그인 세션을 끊습니다. 맥의 “원격 로그인”이 켜져 있지 않은지도 시스템 설정에서 봅니다.
이렇게 나오면 성공 2단계 점검을 다시 돌렸을 때 “위험 흔적 없음”이 나오고, 바꾼 서비스 화면에서 예전 토큰이 지워져 있습니다.
API 키를 바꾸는 흐름은 오픈코드 해킹 글에, 패키지 오염을 흔적으로 찾는 방법은 LiteLLM 해킹 글에 정리해 두었습니다.
4단계. 다음을 위해 확장 업데이트 늦추기
이번 변조본은 반나절 만에 내려갔지만, 자동 업데이트를 켠 사람은 그 사이에 받았습니다. 마이크로소프트는 확장 설치에 대기 기간을 두고, 허용한 게시자의 확장만 받게 하라고 권했습니다. 개인이라면 편집기의 확장 자동 업데이트를 끄고 며칠 지난 버전으로 올리는 것도 방법입니다.
한계와 주의할 점
- 변조 확장을 받거나 실행하지 않았습니다. 악성 동작은 커서 공지, 마이크로소프트 분석, 페이리온 분석 기준입니다.
- 점검 스크립트는 공개된 흔적(파일 이름, 키 이름표, 프로세스)만 찾습니다. 공격자가 터널로 들어와 남긴 다른 흔적은 찾지 못합니다.
자주 묻는 질문
터미널에서 클로드 코드만 쓰면 괜찮나요?
터미널에서 클로드 코드만 쓰고 커서에 확장을 깔지 않았다면 해당하지 않습니다.
VS Code에서 클로드 코드 확장을 쓰는데 해당되나요?
이 맥도 VS Code에 깔린 확장(2.1.266, 2.1.278)이 정상으로 나왔습니다. 2단계 스크립트로 한 번 확인하면 확실합니다.
커서의 다른 확장도 위험한가요?
커서는 접근 기록을 점검한 결과 다른 확장은 변조되지 않았다고 밝혔습니다. 마켓플레이스를 잠시 닫고 키를 바꾼 뒤 다시 만들어 열었습니다.
출처
커서 보안 공지(10월 29일, 30일 고침), 마이크로소프트 보안 블로그(10월 30일), 페이리온 분석(10월 30일), BankInfoSecurity 보도(10월 30일, 앤트로픽 성명·영향 규모) (모두 2026-10-31 확인)